Что такое фишинг
Фишинг (phishing, от англ. fishing — рыбалка) — это вид мошенничества, при котором злоумышленники выдают себя за доверенные организации или лица с целью обманом заставить жертву раскрыть конфиденциальные данные: логины, пароли, коды 2FA, приватные ключи или сид-фразы. Название отражает метод: как рыболов забрасывает наживку и ждёт, кто клюнет, фишеры рассылают поддельные сообщения в расчёте на невнимательных пользователей.
В криптовалютной сфере фишинг особенно опасен: транзакции необратимы, а скомпрометированный приватный ключ или сид-фраза означают мгновенную и безвозвратную потерю всех средств. По данным Chainalysis, фишинг стабильно входит в тройку крупнейших источников потерь в криптоиндустрии.
Как работает фишинг
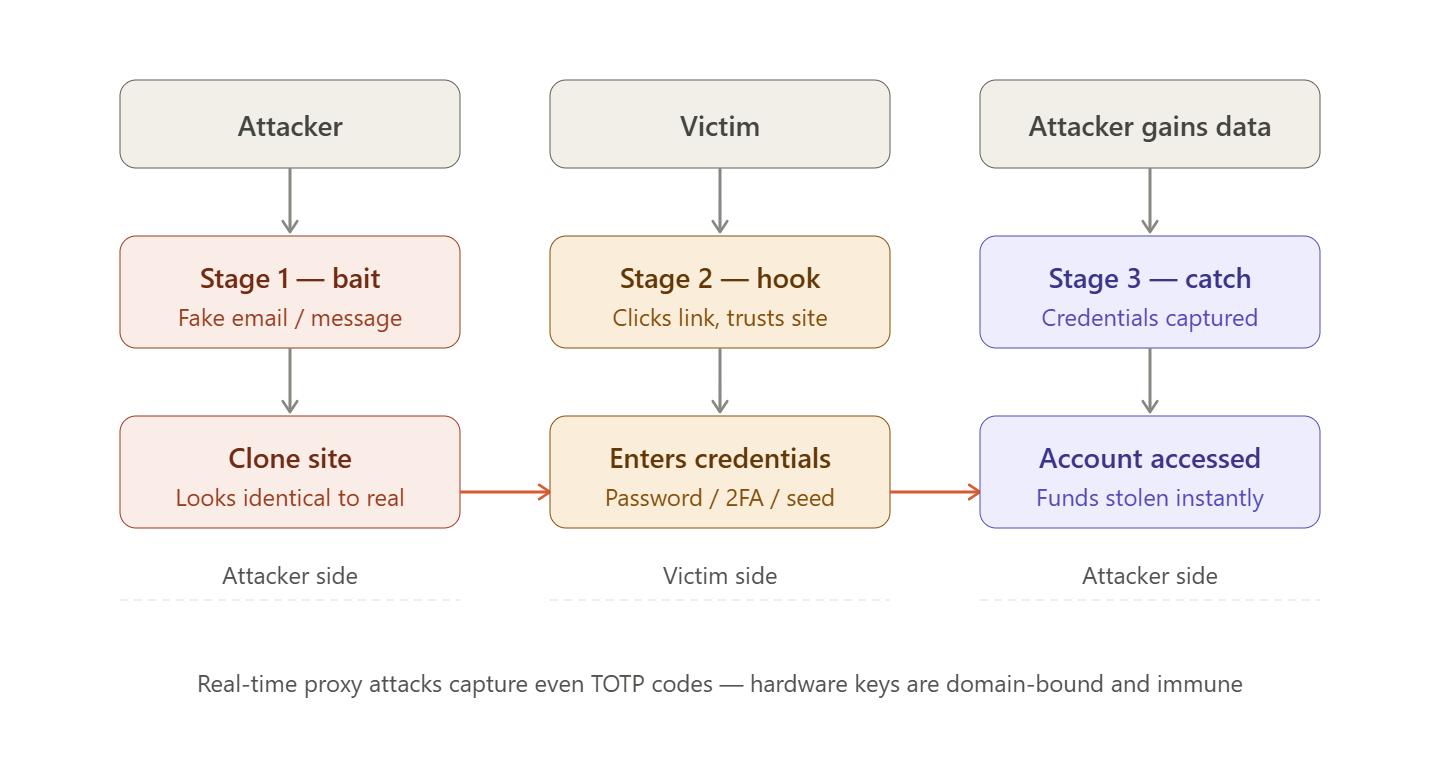
Любая фишинговая атака состоит из трёх этапов:
- Приманка — злоумышленник создаёт убедительное сообщение или среду, имитирующую легитимный источник
- Крючок — жертва совершает целевое действие: переходит по ссылке, вводит данные, подписывает транзакцию
- Добыча — злоумышленник получает данные или активы и немедленно использует их
Ключевой элемент — имитация доверия. Фишинговые атаки эксплуатируют логотипы, стиль оформления, доменные имена и тон общения известных платформ, чтобы жертва не заметила подмены.
Основные виды фишинга в криптовалютной сфере
Email-фишинг
Массовая рассылка электронных писем от имени биржи, кошелька или известного проекта. Наиболее распространённый вид.
Типичный сценарий:
- Письмо от «Cifra X Security» сообщает о подозрительной активности на аккаунте
- Требует срочно подтвердить личность, перейдя по ссылке
- Ссылка ведёт на точную копию сайта биржи
- Жертва вводит логин, пароль и код 2FA — данные перехватываются в реальном времени
Признаки email-фишинга:
| Признак | Пример |
|---|---|
| Подозрительный домен отправителя | [email protected] вместо официального |
| Срочность и угрозы | «Аккаунт будет заблокирован через 24 часа» |
| Несоответствие ссылки тексту | Текст «cifraX.com», реальный URL — другой |
| Обращение без имени | «Уважаемый пользователь» |
| Запрос конфиденциальных данных | «Введите сид-фразу для верификации» |
Сайты-клоны (Clone Phishing)
Создание визуальных копий легитимных сайтов с минимальными отличиями в URL. Пользователь не замечает подмены и вводит данные напрямую в форму злоумышленника.
Типичные техники подделки домена:
| Оригинал | Поддельный вариант | Техника |
|---|---|---|
cifrax.cx | cifra-x.cx | Лишний дефис |
cifrax.cx | cifrax.net | Другой TLD |
cifrax.cx | c1frax.cx | Буква → цифра |
cifrax.cx | cifrax.cx.security-check.io | Субдомен-ловушка |
cifrax.cx | cifrаx.cx | Кириллическая «а» вместо латинской |
⚠️ Гомографические атаки
Особую опасность представляют гомографические атаки: использование символов из других алфавитов (кириллица, греческий), визуально идентичных латинским буквам. Адрес сіfrax.cx с кириллическими символами выглядит идентично cifrаx.сx — но является совершенно другим доменом. Антивирусы и браузеры не всегда распознают такие атаки.
Фишинг в мессенджерах (Social Media Phishing)
Мошенники создают аккаунты в Telegram, Discord и X, имитирующие официальные каналы или сотрудников биржи, и выходят на жертв напрямую.
Сценарии:
- «Техподдержка» пишет в личных сообщениях после вашего вопроса в публичном канале
- Поддельный аккаунт основателя проекта анонсирует «эксклюзивный airdrop»
- Бот-«советник» предлагает помощь с «застрявшей» транзакцией
🚨 Cifra X никогда не пишет первой
Сотрудники Cifra X никогда не инициируют общение в личных сообщениях Telegram, Discord или других мессенджерах. Любое сообщение «от поддержки Cifra X» в личных сообщениях — мошенничество. Официальная поддержка — только через форму на сайте.
Спир-фишинг (Spear Phishing)
Таргетированная атака на конкретного человека или организацию. Злоумышленник предварительно изучает жертву и создаёт персонализированное сообщение, повышая доверие.
Пример: мошенник видит в Twitter, что пользователь жалуется на проблему с выводом средств на Cifra X — и немедленно пишет ему в личные сообщения, представляясь специалистом поддержки, уже знающим о проблеме.
Фишинг через поисковую рекламу
Злоумышленники покупают рекламные места в поисковых системах по ключевым словам («Cifra X войти», «MetaMask скачать»). Рекламная ссылка, отмеченная «Реклама», ведёт на фишинговый сайт — и отображается выше органической выдачи.
⚠️ Реклама в поиске
Никогда не переходите на биржи и криптовалютные сервисы через рекламные ссылки в поисковых системах. Используйте закладки или вводите адрес вручную.
Вредоносные смарт-контракты (Web3 Phishing)
Специфический для крипты вид фишинга: поддельные DeFi-сайты или NFT-маркетплейсы предлагают подписать транзакцию, которая на самом деле передаёт злоумышленнику права на все активы кошелька.
Типичные сценарии:
- Поддельный сайт популярного DEX предлагает «особый бонус» — нужно лишь «подтвердить адрес»
- NFT-коллекция объявляет «бесплатный минт» — транзакция содержит
setApprovalForAll - «Верификационный» сервис просит подключить кошелёк и подписать сообщение
🚨 Перед подписью любой транзакции
Всегда читайте, что именно вы подписываете. Функции approve, setApprovalForAll, transferFrom с чужим адресом-получателем — немедленные красные флаги. Используйте кошельки с превью транзакций (Rabby Wallet) и периодически проверяйте активные одобрения через Revoke.cash или DeBank.
Фишинг через QR-коды (QR Phishing)
QR-код в рекламном материале, письме или физической распечатке ведёт на фишинговый сайт. Особенно опасен тем, что URL-адрес скрыт и не проверяется перед переходом.
Voice Phishing (Vishing)
Телефонные звонки от «сотрудников службы безопасности» биржи с просьбой срочно подтвердить операцию, назвать код из SMS или перевести средства на «безопасный счёт».
Анатомия фишингового письма
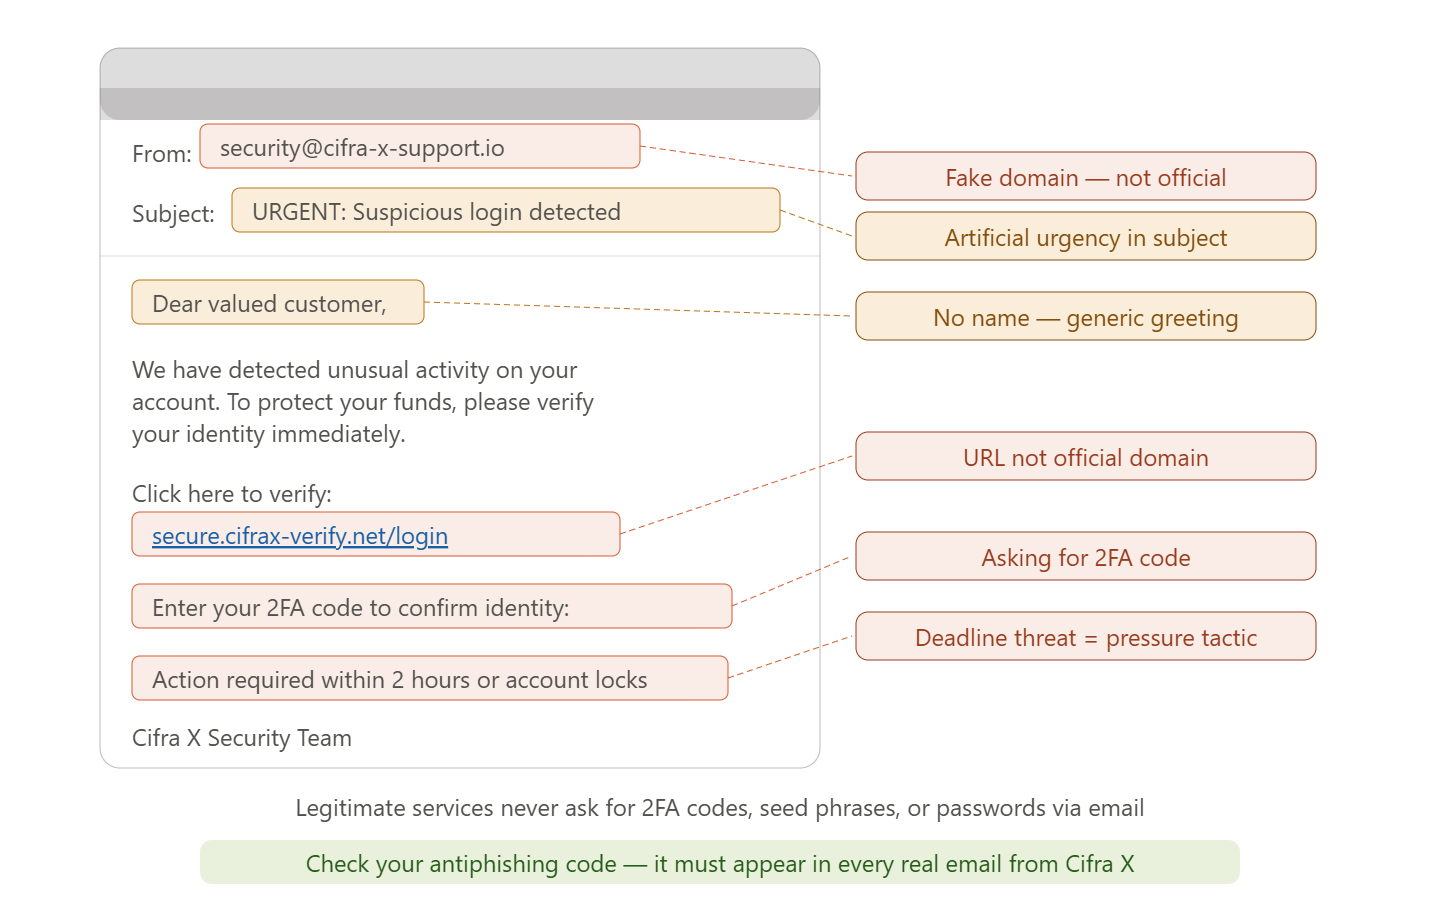
Разбор типичного фишингового письма:
| Элемент | Что не так |
|---|---|
| Адрес отправителя | [email protected] — не официальный домен |
| Тема письма | «СРОЧНО: Подозрительный вход» — искусственная паника |
| Обращение | «Дорогой клиент» — нет имени, хотя биржа его знает |
| Ссылка в письме | При наведении показывает login.cifra-x-security.io |
| Просьба | Ввести логин, пароль и код 2FA «для подтверждения» |
| Дедлайн | «В течение 2 часов иначе аккаунт заблокируем» |
| Подпись | «Служба безопасности» без конкретных имён и контактов |
Техники обхода защиты
Современные фишинговые атаки становятся всё изощрённее:
Reverse Proxy Phishing
Атакующий создаёт прозрачный прокси между жертвой и реальным сайтом. Жертва видит настоящий контент настоящего сайта — но все данные, включая коды 2FA, перехватываются прокси в реальном времени и немедленно используются для входа в аккаунт.
Это делает даже TOTP-коды бесполезными — злоумышленник успевает использовать перехваченный код за 30 секунд его действия. Единственная надёжная защита — аппаратный ключ (YubiKey), привязанный к конкретному домену.
Deepfake-фишинг
Использование синтезированного голоса или видео известных людей для создания убедительных «объявлений» о раздачах и инвестиционных возможностях.
Компрометация легитимных сайтов
Вместо создания клона злоумышленник внедряет вредоносный скрипт в реальный, но слабо защищённый сайт. Пользователь видит корректный URL и сертификат.
Как защититься от фишинга
Технические меры
Аппаратный ключ безопасности — единственная абсолютная защита от фишинга с перехватом сессии. YubiKey привязан к конкретному домену и физически не может быть использован на другом сайте.
Менеджер паролей — автоматически заполняет данные только на правильном домене. Если вы оказались на фишинговом сайте, менеджер паролей не предложит автозаполнение — это сигнал тревоги.
Расширения безопасности для браузера: MetaMask со встроенными предупреждениями, Wallet Guard, ScamSniffer.
Поведенческие меры
- Сохраняйте все используемые крипто-сайты в закладки — никогда не ищите через поисковик
- Проверяйте адрес отправителя в письмах посимвольно, не только отображаемое имя
- Не переходите по ссылкам из писем — вводите адрес вручную или используйте закладку
- Наводите курсор на ссылку перед кликом и проверяйте реальный URL в строке браузера
- Никогда не вводите сид-фразу в браузере — ни на каком сайте
- При малейшем сомнении в подлинности сайта — закрывайте вкладку
Чек-лист проверки письма
- Домен отправителя совпадает с официальным?
- Письмо содержит мой антифишинговый код?
- Обращение содержит моё имя?
- Ссылка при наведении ведёт на официальный домен?
- Письмо не создаёт искусственной срочности?
- Письмо не запрашивает пароль, 2FA или сид-фразу?
Что делать, если вы стали жертвой фишинга
Немедленные действия (первые минуты критичны)
- Смените пароль на Cifra X немедленно — если злоумышленник ещё не успел его сменить
- Отзовите сессии — выйдите со всех устройств через настройки безопасности
- Заблокируйте вывод средств — через настройки или поддержку
- Свяжитесь с поддержкой Cifra X — через официальный сайт, не по ссылкам из письма
- Переведите средства с некастодиального кошелька на новый адрес — если скомпрометирован горячий кошелёк
Если введена сид-фраза
🚨 Сид-фраза скомпрометирована — действуйте немедленно
Создайте новый кошелёк и немедленно переведите все средства на новый адрес. Скомпрометированный кошелёк необходимо считать полностью утраченным — злоумышленник в любой момент может вывести все средства. Фраза, попавшая к злоумышленнику, не может быть «обнулена» или защищена.
После инцидента
- Сообщите о фишинговом сайте в Google (через форму Safe Browsing) и браузер
- Добавьте адрес злоумышленника в Chainabuse.com
- Предупредите сообщество — в официальных чатах проекта