Что такое двухфакторная аутентификация (2FA)
Двухфакторная аутентификация (2FA, Two-Factor Authentication) — это метод подтверждения личности, при котором для входа в аккаунт требуется не только пароль, но и второй независимый фактор проверки. Даже если злоумышленник узнает ваш пароль, без второго фактора он не сможет получить доступ к аккаунту.
Название отражает принцип: вместо одного «замка» (пароля) устанавливается два. Взлом одного не открывает дверь. По данным Google, включение 2FA блокирует 99,9% автоматизированных атак на аккаунты.
Факторы аутентификации
В теории информационной безопасности выделяют три категории факторов:
| Категория | Принцип | Примеры |
|---|---|---|
| Что вы знаете | Секретная информация | Пароль, PIN-код, секретный вопрос |
| Что вы имеете | Физический объект | Телефон, аппаратный ключ, токен |
| Кто вы есть | Биометрия | Отпечаток пальца, Face ID, сетчатка |
2FA объединяет два разных фактора — чаще всего «что вы знаете» (пароль) + «что вы имеете» (телефон или аппаратный ключ).
ℹ️ 2FA vs MFA
MFA (Multi-Factor Authentication) — более широкое понятие: два и более факторов. 2FA является частным случаем MFA с ровно двумя факторами. На практике термины часто используются взаимозаменяемо.
Типы 2FA: от слабого к сильному
Не все методы 2FA одинаково надёжны. Ниже они упорядочены от наименее к наиболее защищённым.
SMS-коды (наименее надёжный)
Одноразовый код отправляется в виде SMS на привязанный номер телефона. Исторически был первым массовым методом 2FA.
Уязвимости:
- SIM-swap атака — злоумышленник убеждает оператора связи перевести ваш номер на свою SIM-карту и получает все SMS
- SS7-атаки — перехват SMS через уязвимости в протоколах телефонных сетей
- Социальная инженерия — звонок «от службы поддержки» с просьбой продиктовать код
⚠️ SMS-коды ненадёжны
NIST (Национальный институт стандартов и технологий США) ещё в 2016 году рекомендовал отказаться от SMS как метода 2FA из-за уязвимостей SIM-swap. Для криптовалютных аккаунтов использование SMS-кодов недопустимо.
Email-коды
Одноразовый код отправляется на привязанный email. Уязвим к компрометации самого email-аккаунта — если почта взломана, 2FA бесполезна.
TOTP-приложения (рекомендуемый базовый метод)
TOTP (Time-based One-Time Password) — одноразовые коды, генерируемые приложением на основе текущего времени и общего секретного ключа. Код меняется каждые 30 секунд и действителен только в течение этого периода.
Как работает:
- При включении 2FA биржа отображает QR-код с секретным ключом
- Вы сканируете QR-код приложением-аутентификатором
- Приложение генерирует 6-значный код по алгоритму TOTP каждые 30 секунд
- При входе вводите текущий код — он совпадает с тем, что вычислит сервер
Коды генерируются офлайн — без интернета и SMS. Перехватить их по сети невозможно.
Популярные TOTP-приложения:
| Приложение | Платформа | Особенности |
|---|---|---|
| Google Authenticator | iOS, Android | Простой, надёжный, без резервной копии в облаке |
| Authy | iOS, Android, Desktop | Зашифрованная облачная резервная копия |
| 2FAS | iOS, Android | Открытый исходный код, резервные копии |
| Microsoft Authenticator | iOS, Android | Интеграция с экосистемой Microsoft |
| Aegis | Android | Открытый исходный код, локальные бэкапы |
💡 Полезный совет
При настройке TOTP обязательно сохраните резервный ключ (backup key / secret key) — длинную строку символов, отображаемую рядом с QR-кодом. Если вы потеряете телефон без резервного ключа — доступ к аккаунту может быть заблокирован навсегда.
Аппаратные ключи безопасности (наиболее надёжный)
Физические устройства (USB или NFC), подтверждающие личность криптографически. Пользователь нажимает кнопку на устройстве при входе — никакие коды вводить не нужно.
Стандарты:
- FIDO2 / WebAuthn — современный стандарт, поддерживается большинством браузеров
- U2F — предшественник FIDO2, до сих пор широко поддерживается
Популярные устройства:
| Устройство | Интерфейс | Особенности |
|---|---|---|
| YubiKey 5 Series | USB-A/C, NFC | Широкая совместимость, золотой стандарт |
| YubiKey Bio | USB-A/C | Биометрия (отпечаток пальца) |
| Google Titan | USB-A/C, NFC | Собственное производство Google |
| SoloKeys | USB-A/C | Открытый исходный код |
Почему аппаратный ключ надёжнее TOTP:
- Устойчив к фишингу — ключ привязан к конкретному домену сайта. На фишинговом сайте ключ откажется работать даже при внешнем сходстве с оригиналом
- Не уязвим к перехвату кода — нет кода, который можно перехватить
- Требует физического доступа — без самого устройства войти невозможно
Как работает TOTP: технический принцип
При сканировании QR-кода приложение получает секретный ключ (seed). При каждом запросе кода выполняется вычисление:
TOTP = HMAC-SHA1(secret_key, floor(current_time / 30))
Результат обрезается до 6 цифр. Сервер выполняет то же вычисление — если результаты совпадают, код принят.
Ключевые свойства:
- Код действителен только 30 секунд
- Знание одного кода не позволяет вычислить следующий
- Коды генерируются без подключения к сети
Настройка 2FA на Cifra X: пошаговая инструкция
Активация TOTP
- Перейдите в «Настройки» → «Безопасность»
- Нажмите «Подключить Google Authenticator»
- Откройте приложение Google Authenticator и нажмите «+»
- Выберите «Сканировать QR-код» и отсканируйте код на экране
- Сохраните резервный ключ в надёжном месте (запишите на бумаге)
- Введите 6-значный код из приложения для подтверждения
Что защищает 2FA на Cifra X
| Действие | Требует 2FA |
|---|---|
| Вход в аккаунт | Да |
| Вывод средств | Да |
| Изменение пароля | Да |
| Изменение email | Да |
| Отключение 2FA | Да |
Атаки на 2FA и защита от них
Даже с включённой 2FA существуют методы обхода — важно знать их и защищаться.
Фишинг в реальном времени (Real-time phishing)
Злоумышленник создаёт поддельный сайт, который в режиме реального времени передаёт введённые вами логин, пароль и TOTP-код на настоящий сайт, одновременно входя под вашим аккаунтом.
Защита: Аппаратный ключ (привязан к домену), проверка URL перед вводом данных, закладки вместо поиска.
SIM-swap
Злоумышленник переоформляет ваш номер на свою SIM и получает SMS-коды.
Защита: Не использовать SMS 2FA. Защитить SIM-карту PIN-кодом и запретом переноса у оператора.
Malware на устройстве
Вредоносное ПО копирует TOTP-коды в момент их отображения или перехватывает ввод.
Защита: Антивирус, отдельное устройство для важных операций, аппаратный ключ.
Социальная инженерия
Мошенники звонят или пишут, представляясь службой поддержки, и просят продиктовать код 2FA для «верификации» или «защиты аккаунта».
🚨 Cifra X никогда не запросит ваш 2FA-код
Ни один сотрудник Cifra X не попросит вас сообщить код из приложения-аутентификатора или SMS. Такой запрос — признак мошенничества. Немедленно прекратите общение и сообщите в службу поддержки через официальные каналы.
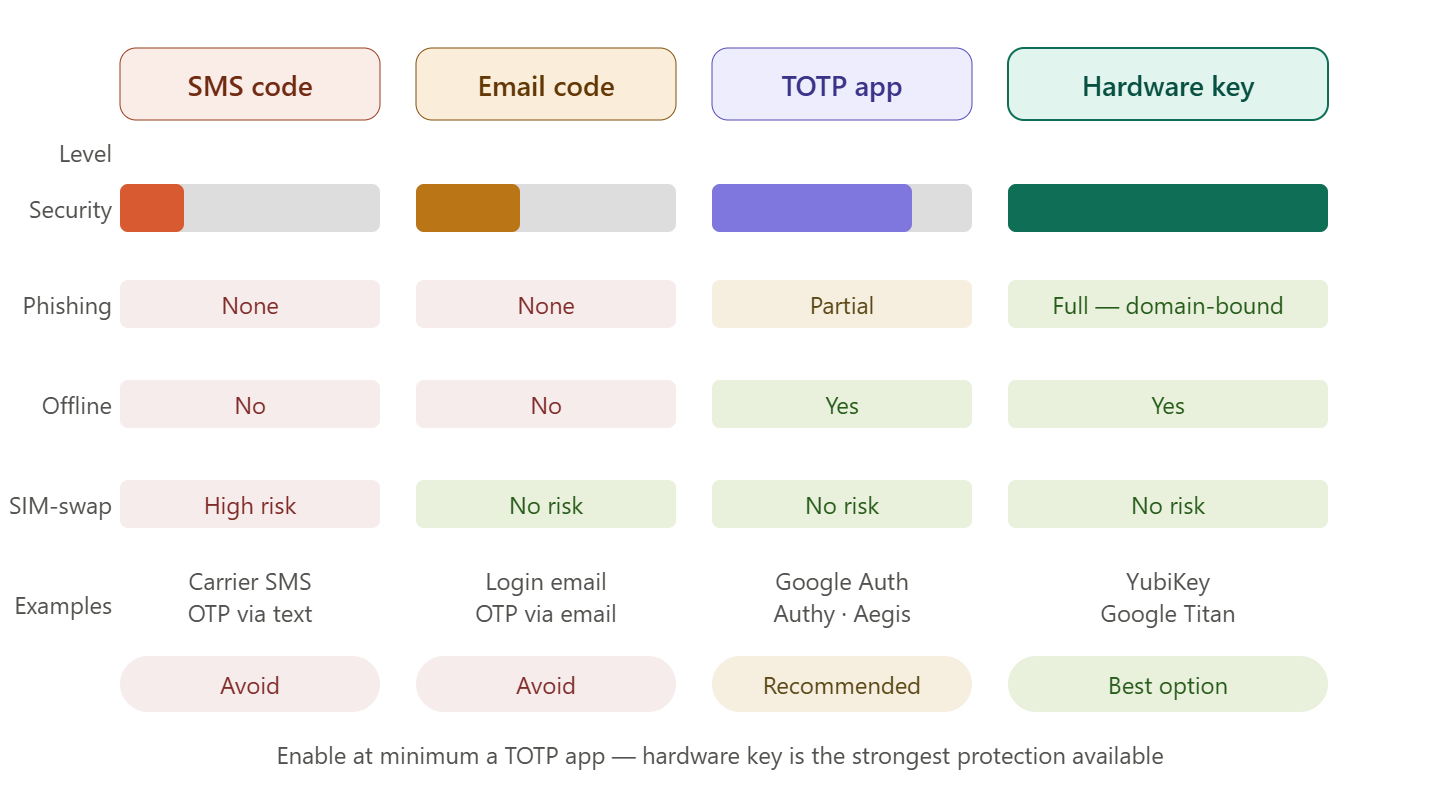
Сравнение методов 2FA
| Параметр | SMS | TOTP-приложение | Аппаратный ключ | |
|---|---|---|---|---|
| Защита от перехвата | Низкая | Средняя | Высокая | Очень высокая |
| Защита от фишинга | Нет | Нет | Частичная | Полная |
| Офлайн-работа | Нет | Нет | Да | Да |
| Риск SIM-swap | Высокий | Нет | Нет | Нет |
| Сложность настройки | Минимальная | Минимальная | Низкая | Средняя |
| Стоимость | Бесплатно | Бесплатно | Бесплатно | $50–100 |
| Рекомендация | Избегать | Избегать | Базовый минимум | Оптимальный |
Что делать при потере телефона с 2FA
- Используйте резервные коды — если сохранили при настройке
- Восстановите по секретному ключу — если сохранили seed при настройке, установите новое приложение и введите ключ вручную
- Обратитесь в поддержку Cifra X — при наличии документов, подтверждающих личность, служба поддержки может помочь с восстановлением доступа. Процедура занимает время и требует верификации
💡 Полезный совет
Настройте 2FA на двух устройствах одновременно — основном телефоне и планшете или запасном телефоне. При потере одного устройства второе остаётся рабочим. Для этого при настройке сканируйте один и тот же QR-код обоими устройствами.